
PCI DSS脆弱性検査サービス
改正割賦販売法の施行(2018年6月)と、クレジットカード・セキュリティガイドラインの更新(2020年3月)により、加盟店にはカード情報の非保持化やPCI DSS準拠が求められています。
当社は、基幹システムの構築・運用サービスで培った経験と、2009年の設立当初から担当してきた日本カード情報セキュリティ協議会(JCDSC)事務局としての知見を活かし、PCI DSSおよび非保持化への対応をサポートする脆弱性検査サービスをご提供します。
┃サービス背景
PCI DSSに準拠するためには、次のような課題に直面しがちです。
- どのような検査が必要なのか
- どの検査会社に依頼すべきか、その信頼性をどう判断するか
- 検査結果に対して、どのように対応・改善すればよいのか
当社は、これらの課題をまとめて解決できるPCI DSS脆弱性検査サービスをご提供します。
┃サービス特長
PCI DSSに準拠した検査をワンストップで提供
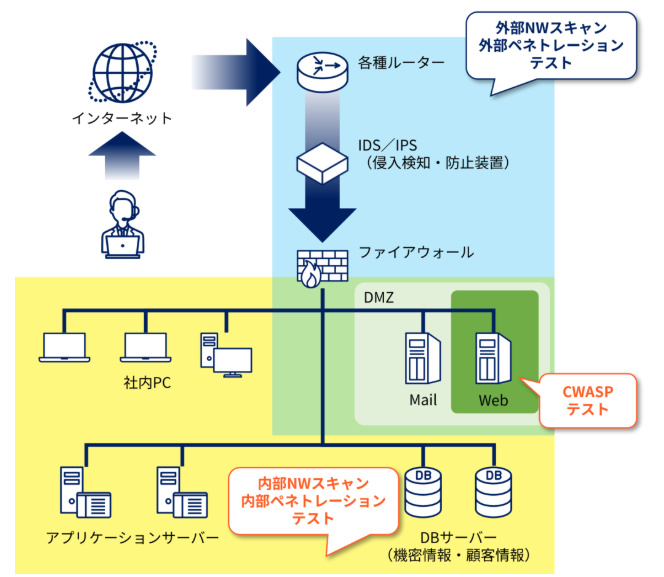
外部・内部のネットワークスキャン、外部・内部のペネトレーションテストなど、PCI DSSが求める検査をまとめてご提供します。
認定検査会社との連携による高い信頼性
PCI DSS準拠の認定監査機関(QSA)資格を保有する米国ControlCase社など、ASVに認定された検査会社と連携してサービスを実施します。
実績に基づくアドバイスとソリューション提案
検査結果レポートに対して、当社が脆弱性の改善策や最適なソリューションを提案し、具体的な対応までサポートします。
┃サービス内容
ネットワークスキャン検査(四半期ごと4回)
■外部ネットワークスキャン検査
PCI DSSに準拠するには、PCI DSS国際評議会(PCI SSC)がASV(Approved Scanning Vendor)として認定した検査会社による、グローバルIPアドレスへの外部ネットワークスキャンを四半期ごとに実施する必要があります。
- ASVが都度外部から実施する方式
- 検査ツールを導入し、お客様の自社スタッフが操作してレポートを出力する方式
当社は、いずれの方式でも対応可能です。
■内部ネットワークスキャン検査
お客様環境に専用ソフトウェアを導入し、四半期ごとに内部ネットワークスキャンを実施、結果レポートをご提供します。
ASVやQSAなどPCI SSC認定の検査会社でなくても実施可能ですが、国際・国内のコンピューター緊急対応チーム(CERT)が選定した脆弱性を検知できるツールを使用し、社内または外部の有資格者による実施が求められます。
ペネトレーションテスト(年1回)
■外部ペネトレーションテスト
ネットワーク層・アプリケーション層に対して、外部からの侵入を想定したテストを年1回実施します。
特にアプリケーション層では、OWASPに基づき次のような脆弱性を詳細に検査します。
- インジェクション(例:SQLインジェクション)
- バッファオーバーフロー
- クロスサイト・スクリプティング(XSS)など
■内部ペネトレーションテスト
システム内部からネットワーク層・アプリケーション層への侵入を想定したテストを年1回行います。
情報セキュリティプログラムの効果やその独立性を検証するためのテストです。
- オンサイト(訪問)での検査
- VPNを利用したリモート検査
いずれの方式にも対応可能です。
内部・外部ともに、PCI DSSがOWASP等をもとに定める脆弱性を検知できる外部検査会社によって実施する必要があります。
┃動画紹介
増え続けるカード番号盗用被害
非保持化した加盟店が、なぜカード番号盗用の原因になり得るのか
2016年の「クレジットカード加盟店等における実行計画」以来、加盟店業界はカード番号の非保持化への対応を進めてきました。
しかし、クレジットカード番号の盗用被害額は現在も増加傾向にあります。
なぜカード番号が盗まれ続けているのか。その背景を、当社がJCDSCベンダー部会で公表したスライド動画(約10分)で解説しています。
下の画像をクリックして、解説動画をご覧ください。
┃関連情報
当社は日本カード情報セキュリティ協議会(JCDSC)の会員として、2009年4月の設立時から事務局を担当し、現在は事務局長を務めています。
また、当社ホームページのリニューアルに伴い、本PCI DSS関連ページも改訂作業中です。
順次、新しいコンテンツを追加してまいります。
セキュリティに関するご相談は、お気軽に当社までお問い合わせください。
お客様の環境やご要望に合わせて、最適なソリューションをご提案します。