
NOS-SOC
NOS-SOCによるNOS-MDR(Managed Detection & Response)は、EDR製品を活用しながら、24時間365日の監視と専門アナリストによる対応でエンドポイントセキュリティの運用を完全代行する次世代マネージドサービスです。
お客様による日常的なコンソール操作をほぼ不要とし、インシデントの検知から封じ込め、再発防止支援までを一貫してリモートで対応します。
┃EDR/MDRとは
■EDR(Endpoint Detection and Response)
エンドポイントの挙動や操作ログを継続的に記録・監視し、標的型攻撃やランサムウェアなどのサイバー攻撃を検知・対処するセキュリティソリューションです。
従来型アンチウイルス(EPP)や次世代型アンチウイルス(NGAV)がマルウェアの侵入を防ぐことを主目的とするのに対し、EDRは攻撃を受けた後の検知・分析・対応に焦点を当て、侵入後の被害拡大を防ぎます。
■MDR(Managed Detection & Response)
EDRなどで検知されたアラートを起点に、その後の調査・対応・復旧までを専門家が代行するマネージドサービスです。
自社内にセキュリティアナリストやインシデントレスポンスの専門チームがいなくても、以下の対応を一貫して実現できます。
主な対応:
- 脅威の検知・アラート監視
- インシデントの調査・分析
- エンドポイントの隔離やマルウェア除去などの対応
- システム回復・再発防止策の検討・実装支援
┃NOS-MDRサービスの特長
NOS-MDR(Managed Detection & Response)は、NOS-SOC(セキュリティオペレーションセンター)が主体となって、エンドポイントセキュリティの運用を完全代行する次世代マネージドサービスです。
お客様による日常的なコンソール操作をほぼ不要とし、エンドポイント上で発生するインシデントの検知から封じ込め、再発防止支援までを一貫してリモートで対応します。
┃NOS-MDRサービスのメリット
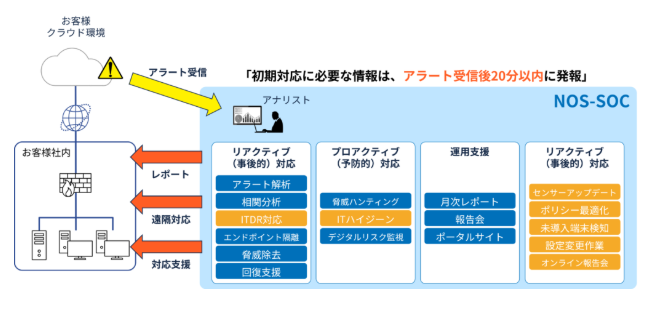
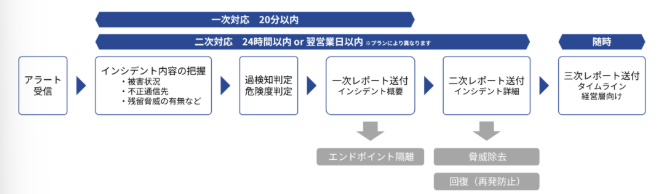
NOS-SOCは、24時間365日の監視と専門アナリストによる対応を組み合わせ、お客様の運用負荷を最小限に抑えたMDRサービスを提供しています。
| メリット | 内容 |
|---|---|
| 24時間365日リアルタイム監視 | 当社のSOCアナリストが常時監視し、攻撃の見逃しを防止します。 |
| 初報20分以内の初動対応 | アラート受信後20分以内に、初期対応に必要な情報(速報)を提供します。 |
| 専門アナリストによる対応 | 高度な専門知識と経験を有するアナリストが、解析・対応支援を実施します。 |
| コンソール操作がほぼ不要に | お客様による日常的なコンソール操作をほぼ不要とし、運用負荷を大幅に削減します。 |
| プロアクティブなリスク対応 | 脅威ハンティング・ITハイジーン・デジタルリスク監視により、潜在的脅威を事前に検出します。 |
| お客様ごとの柔軟なルール設定 | エンドポイントの用途や拠点ごとに、連絡先・隔離方針・脅威除去・回復支援・対応言語などのルールを柔軟に設定可能です。 |
┃サービス内容
NOS-MDRは、「リアクティブ対応」「プロアクティブ対応」「運用支援」「運用Plusオプション」の4つのメニューで、お客様のエンドポイントセキュリティ運用を包括的にご支援します。
リアクティブ(事後的)対応 <標準メニュー>
- アラート解析:
受信したアラートのログを解析し、危険度の判定と早期対応に必要な情報を提供
- 脅威の封じ込め:
エンドポイントのネットワーク隔離、不正プロセスの停止、マルウェア隔離などをリモートで実施
- 脅威除去支援:
マルウェア駆除など、エンドポイントに残存する脅威の除去作業を支援
- 回復支援:
セキュリティパッチ情報の提供など、再発防止に向けた施策の検討・実装を支援
- ITDR対応(オプション):
認証情報を狙った攻撃に対するアラート解析を実施し、月次レポートで報告
プロアクティブ(予防的)対応 <標準メニュー>
- 脅威ハンティング:
組織内に侵入・潜伏している未検知の脅威を能動的に探索・検出 - ITハイジーン(オプション):
IT資産の衛生状態を可視化し、脆弱性リスクを事前に把握 - デジタルリスク監視:
ダークウェブを含む外部脅威情報を監視し、漏えいやなりすましなどのリスクを早期に把握
運用支援 <標準メニュー>
- 月次レポート:
セキュリティ侵害の検知状況、脅威ハンティング結果、最新のセキュリティ情報を月1回(月初10営業日以内)提供 - 報告会:
四半期ごとに月次レポートをもとにした定期報告会を実施し、対策状況の確認と改善提案を実施
- ヘルプデスクサービス:
EDR製品に関する問い合わせ対応(製品の操作方法や設定方法、運用上のお困りごと、メーカーエスカレーション等)
運用 Plus オプション
- センサーアップデート状況のお知らせ
- ポリシーの最適化(推奨設定の更新)
- センサー未導入端末の検知
- 設定変更作業の代行(5回/月まで)
- オンライン報告会の実施(標準の報告会に加えて、毎月開催)
┃CrowdStrike
当社では、EDR製品としてクラウドネイティブなプラットフォームを採用したCrowdStrike Falconを中心にサービスを提供しています。
導入・運用のしやすさと高度な検知・防御能力を両立した、世界トップクラスのEDRソリューションです。
主な機能:
| 機能 | 概要 |
|---|---|
| NGAV(次世代アンチウイルス) | AIと機械学習により疑わしい挙動を検知し、既知・未知のマルウェアを防御 |
| EDR | エンドポイントの振る舞いをリアルタイムで監視し、高度な脅威を早期に検知 |
| 脅威インテリジェンス | 世界中の攻撃者情報やTTPs(戦術・技術・手順)をリアルタイムに活用 |
| ITDR(Identity Threat Detection & Response) | 認証情報を狙った攻撃を検知・対応 |
| 脅威ハンティング(Falcon OverWatch) | CrowdStrikeの専門アナリスト(OverWatchチーム)が24時間365日、潜伏する脅威を能動的に調査 |
| リモート対応(Real Time Response) | 感染端末へのリモートアクセスにより、調査・修復・隔離を迅速に実施 |
CrowdStrikeのほかにも、お客様の既存環境やご要望に応じて、複数のEDR製品をご提案することが可能です。
対応EDR製品一覧:
ITインフラ運用に関するご相談は、お気軽に当社までお問い合わせください。
お客様の環境やご要望に合わせて、最適なソリューションをご提案します。